Mostrando entradas con la etiqueta Curioso. Mostrar todas las entradas

viernes, 10 de febrero de 2017

Una alemana, una española y un crédito sospechoso


Hola de nuevo, lopder@s!

En este post, a petición de mi querido Raúl Gámez, voy a comentar, hasta el día de hoy, la Resolución más curiosa que he visto en la web de la AEPD, Esta vez no termina con un multazo, por lo que no esperéis que alguno sufra en sus bolsillos la embestida de la AEPD; lo interesante del caso es cómo empieza y cómo se desarrolla; esta vez el final quizás deje con un cierto sabor agridulce (y no precisamente por la ausencia de multa). Como siempre, la Resolución la dejo aquí (y te invito a leerla encarecidamente). Vamos a ello:


Era un 20 de enero de 2016 cuando se recibe en la AEPD una carta un poco diferente. El matasellos dice que viene de Alemania, de un lejano lugar llamado Hamburgo y el remitente, impronunciable para un hispano-hablante, resulta ser aquella prima a la que conocíamos apenas de oídas: la Agencia de Protección de Datos de Hamburgo. "Vaya marrón, a ver qué quiere esta ahora", debió pensar la AEPD. Al abrir la carta, resulta que no es una felicitación tardía de Navidad: es todo un escrito en el que nuestra prima hamburguesa desarrolla lo que parece una especie de informe bastante currado sobre las actividades de una empresa con matriz en Alemania pero tentáculos en diferentes lugares europeos, entre otros, España. La prima harmburguesa nos envía una carta para decirnos que algo le huele a chamusquina en Alemania y parece que, cierta parte de ese olorcillo a quemado, viene de más abajo de los Pirineos: nos pide ayuda para identificar el foco y nos abre el camino para ir con la manguera.


Puntos clave de lo que le huele a chamusquina a la prima teutona:


- Tenemos un grupo empresarial, que se dedica a esto de los créditos rápidos, la mar de majo y cuya matriz está en Alemania pero tiene una filial en nuestra patria querida, que actúa un poco a su rollo pero interacciona fuerte con la matriz. 


- Recopilación de Datos que hacen las filiales (también, por supuesto, la española). 

El textual de lo que dice la prima teutona es revelador: "Para preparar la aprobación del crédito, las empresas filiales de XXXXXX  recopilan un amplio abanico de datos de carácter personal que se inmiscuyen de lleno en la intimidad de sus clientes". Y ojo que la cosa se pone fea: aparte de la información que da el solicitante para obtener su crédito, este conglomerado recopila información del pobre solicitante obtenida gracias al rastro que va dejando en lo que navega por webs asociadas al conglomerado presunto. La prima teutona sospecha que esta recopilación de datos a mansalva da como fruto la elaboración de un perfil muy amplio del solicitante. Es más, para completar bien el perfil, el conglomerado tira también del Facebook del pobre solicitante (eso sí, tras tener su ok voluntario, cosa también un poco cuestionable a juicio de la prima harburguesita, ya que ofrece compensaciones si el solicitante dice aquello de "sí quiero"). Por si esto fuera poco, el solicitante tiene que dar la contraseña de sus cuentas bancarias en internet para que el conglomerado presunto verifique que sus cuentas han tenido movimientos "sexis" en los 60 días anteriores a la solicitud del préstamo. Y todo esto se hace a cambio de que te presten una pequeña cantidad de dinero; no quiero ni pensar lo que pedirían si les pides un pastizal.

- Consentimiento no otorgado libremente. 


Ojo al textual de la carta de la prima teutona: "(...)...los clientes que deciden pedir dinero prestado a KREDITECH se sienten fuertemente obligados a hacerlo, ya que no tienen acceso al mercado de capitales normal y a los créditos a tipos de interés normales. Obviamente, necesitan con urgencia un dinero que ningún banco comercial les prestaría"(...). 
Es decir: aquí se cuestiona algo de lo que ya he hablado en alguna ocasión por aquí: la cuestionable libertad a la hora de consentir el tratamiento de algunos de nuestros datos. Hay que tener en cuenta dos cosas: 
1) la necesidad urgente de conseguir una cantidad de dinero y 
2) el interés que se paga si el conglomerado presunto te lo presta: 3.752%.

La prima alemana hace hincapié en ambas cosas, y nos informa de que eso en su casa se llama usura y que está prohibido, para más inri.


- Retención indefinida, lo que se traduce en que: "o pides que te borre o ahí te quedas" (y cuando digo "borre" quiero decir "me anonimizas").


Tras este informe, la AEPD se levanta de la siesta y se pone a currar (me encanta tirar de tópicos...XD). Se va a la web de la filial española y revisa un poco lo que ve: desde los textos legales hasta si tiene declarados ficheros y de qué tipo, se pasa por la sede para que le expliquen como hacen las cosas y a pedir y pedir documentación (que si contratos de encargo de tratamiento, por ej. del Call Center que tienen en Rumanía, que si el envío de publi se hace bien... ), lo que se dice: un cisco. Además de esto, la AEPD accede a los sistemas de información de la filial y se encuentra con que se registran datos del solicitante como estos (y me remito a los más llamativos, que hay más): 
  • Localización actual (longitud, latitud), 
  • Dirección de trabajo, 
  • facebookData, 
  • balance de pagos del cliente (pagos adelantados, pagos pendientes... en relación al préstamo pedido al conglomerado presunto, sospechamos),  
  • IP de conexión y el agente de usuario (navegador), 
  • Datos externos (identificador del dispositivo), 


Como curiosidad, os cuento dos cosas más: los datos recorren más países que Willy Fog y el conglomerado presunto dispone de un procedimiento de bloqueo (una de mis eternas peleas) tan majo como este:

- Datos de solicitudes no finalizadas: se bloquean siete días después de suinicio y se borran en 180 si no han sido completadas.
- Datos de solicitudes finalizadas y no concedidas: se bloquean a los 30 días y se borran a los tres años.
- Datos de créditos concedidos: se bloquean 30 días tras el pago del préstamo y se borran diez años después.

Además de todo esto, la AEPD recurre a Infojobs para informarse sobre el conglomerado presunto (no, no es coña) y se encuentra con esto (literal): 

<<El grupo XXXXXXX usa big data y complejos algoritmos de aprendizaje automático.
Basado en 20.000 puntos de datos, su tecnología propietaria permite a sus servicios financieros el adquirir, identificar, valorar, pagar y aumentar sus clientes en segundos.
Los procedimientos automatizados combinados con algoritmos de auto-aprendizaje aseguran una rápida y adecuada atención al cliente mientras se minimizan el costo y espacio para el error humano. >>


Vale, o sea que la AEPD recurre a Infojobs para hacer su trabajo. Pues qué campechano todo. ¿no?


Tras todo este berenjenal, nos encontramos con los fundamentos jurídicos (que no voy a reproducir para no aburrir al personal) y con las conclusiones de nuestra AEPD, que os resumo:

1) "(...)... no hay indicios de los que se desprenda que LA FILIAL no actúe diligentemente, ya que cuenta en todo momento con el consentimiento de sus clientes, tanto en la toma de datos personales, como para las cesiones y transferencias internacionales de sus datos, o bien para el acceso de ficheros de terceros, señalando además que su clientes en todo momento podrán ejercitar sus derechos ARCO...(...)"

2) "(...)...no estamos ante un supuesto donde se tomen datos únicamente para evaluar determinados aspectos de su personalidad, ya que existe además la finalidad de formalizar una relación contractual, es decir un préstamo.Además el ciudadano siempre podrá impugnar el tratamiento de sus datos ante los órganos administrativos y judiciales competentes....(...)"

3) Y ojo con lo siguiente: Si os acordáis, al principio del post comenté que había algo que le olía a chamusquina a la prima teutona, y al empezar a analizar la Resolución, os he destacado en rojo y negrita lo siguiente: eso en su casa se llama usura y que está prohibido. Exacto, mis queridos amigos: parece que todo esto se ha montado porque la prima hamburguesa cree que el conglomerado presunto realiza sus actividades rozando lo ilegal, acorde con la normativa alemana. Es decir: que aparte del tratamiento de datos cuestionable, la finalidad del mismo es prestar un servicio con tintes de usura, insisto, según la normativa alemana que menciona nuestra prima teutona. Claro, la AEPD que es muy perspicaz, deja claro en la Resolución que...

 " (..) ...la Agencia Española de Protección de Datos, no es competente para dirimir cuestiones civiles, tales como si los tipos de interés son o no acordes a derecho según las prácticas bancarias españolas, pues su competencia se limita a determinar si se han cumplido los requisitos legales y reglamentarios establecidos para el tratamiento de los datos, pero sin realizar indagaciones propias de la esfera civil...(...)"

Chimpún.

Cosas que, personalmente, me llaman la atención y me hacen pensar en lo divino y lo humano:

1) Me gusta la colaboración entre Agencias de Protección de Datos: los datos personales "vuelan" y es imprescindible que se tiendan la mano y colaboren. Punto para la prima alemana y para nuestra AEPD por darse la mano y bailarse unas sevillanas en lo que se toman unas pintas.

2) Me da cierta envidia la actuación de la prima teutona en lo que parece una cierta defensa de sus ciudadanos e, incluso, de los ciudadanos españoles. Ya sé que la función de la AEPD no es verificar si se practica usura o canto gregoriano a grito pelao a las 4 de la mañana por el centro de Madrid; pero también es verdad que al final los datos se usan para algo y, aparte de verificar que el tratamiento es acorde a la normativa de protección de datos, echo de menos una cierta prevención en que la finalidad es correcta (e insisto, no sólo a nivel protección de datos). 
Y lo tengo que decir: me parece excesivo que para pagar un préstamo se te invite a dejar fisgar en tus perfiles de RRSS. Uno en sus RRSS no está sólo, y además, que no entiendo y no veo sostenible lo que tiene que ver el tocino con la velocidad: que yo pague religiosamente mi deuda no tiene que ver con que le de a "Me gusta" a las fotos de la playa del vecino (¿o es que eso denota que voy a dejar de pagar porque tengo mono de playa?). Ya, ya lo sé: Big data, algoritmos o lo que queráis, pero no, no me parece admisible.

3) La AEPD tira de Infojobs para investigar. Lo flipo: entre los que buscan curro y las investigaciones de la AEPD, el Señor Infojobs debe estar más contento que unas pascuas con sus visitas. 


Y hasta aquí llega el post de hoy; espero que os haya gustado, queridos frikis de la protección de datos!


lunes, 22 de agosto de 2016

El taparrabos no le queda bien a nadie:que no se ponga de moda la Ley de la Selva


Hola de nuevo, lopder@s.

Este post no va a ser jurídico: va a ser "reflexivo". Por casualidad me he encontrado con una noticia que me ha motivado para quitarme la bendita pereza del verano y ponerme delante del netbook a escribir.  La noticia la podéis ver aquí: http://tuoitrenews.vn/society/36591/tracking-devices-sold-used-openly-in-vietnam-despite-privacy-concerns .


privacidad, LOPD, GPS, espiar, ubicaciónSi te da pereza leer en inglés o, incluso, darle al traductor, te voy a contar de qué va: en Vietnam se están vendiendo a mansalva dispositivos de seguimiento que rastrean la ubicación de otras personas sin que éstas se enteren. Por lo que dice la propia noticia, el chismito tiene una buena demanda de esposas que lo utilizan para saber dónde andan sus mariditos. Unos reporteros hicieron un pedido de estos dispositivos y el pack no tardó en llegar: a los 3 días recibieron su paquete, lo pusieron en marcha y enseguida recibieron un link a un sitio chino que muestra la ubicación deseada. Sí: a un sitio chino. Por si fuera poco, el inventito este tan majo también funciona como grabadora; es decir: no sólo accedes a la ubicación del pobre espiado sin que se entere, es que encima puedes grabar y enterarte de lo que pasa a su alrededor.

Analicemos la situación:

1) Le ponemos una especie de chip a una persona sin su consentimiento (incluso con él o hasta con su aprobación, la cosa me parece más que cuestionable).
2) Nos enteramos de lo que pasa a su alrededor (que puede ser cualquier cosa: desde que nos enteremos de la fórmula de la Coca Cola hasta que conozcamos con pelos y señales la opinión de un ajeno sobre alguien).


privacidad, LOPD, GPS, espiar, ubicación


Dejando aparte las cuestiones legales que plantea esto (que no son pocas), vamos a pensar en las cuestiones éticas que se nos plantean: La primera palabra que se me viene a la cabeza es "confianza". Es una palabra que se está perdiendo, como los nombres clásicos tipo Agapito o Angustias. El problema no es que se pierda la palabra en sí, si no que se pierde el concepto. Y que se pierda el concepto es una tragedia; creo que cualquiera estará de acuerdo en esto conmigo. La confianza puede ser algo muy frágil y complicado de conseguir, casi como el último Horrocrux de Harry Potter. La confianza no se gana de un día para otro, hay que combinar paciencia, un poco de fe y mucho, mucho trabajo. La curiosidad humana es tan natural como el sol, pero nuestra condición humana hace que tengamos herramientas para ser racionales y controlar esa curiosidad. Esas herramientas son los valores. Los valores hacen que no le sises el juguete a tu compi en la guardería cuando empiezas a abrirte al mundo y a lo que significa compartir espacios, bienes y momentos. Los valores hacen que aparezca Pepito Grillo cuando tus instintos más básicos aparecen, y los sepas controlarlos. En definitiva: los valores hacen que abandonemos la Ley de la Selva. Cuando leo estas noticias, me siento como si estuviera en medio de la jungla, necesitando estar permanentemente alerta para no ser agredida. Antes las agresiones te venían de forma que las veías venir, ahora las agresiones son silenciosas: cualquiera puede atacar cosas tan importantes como nuestra libertad, nuestra intimidad y nuestra privacidad sin que nos enteremos. Hemos pasado de un poder incontrolado ostentado por lo que eran pseudo-Gobiernos, dictadores terribles o déspotas monarcas a que asumamos con naturalidad que empresas privadas sepan nuestros movimientos o lean nuestros emails. Ahora parece que damos un paso más: tu vecino, tu jefe, tu padre, tu novio o el panadero pueden instalarte unos ojos y unas orejas sin que te enteres. 


privacidad, LOPD, GPS, espiar, ubicación


Por cierto, casualmente también, leo con especial interés la entrevista publicada hoy en un famoso periódico digital al Juez Calatayud. Es imposible no haber oído hablar de este gran Juez, y debo confesar que le profeso una gran admiración, y más tras haber acudido a escucharle en algunas de sus ponencias. Me gusta la gente que habla claro, que no se anda con florituras, y el Juez Calatayud está en esa lista de personas que no usan eufemismos. Por esto, me causa simpatía además de la admiración que os comentaba. Poniendo esto por delante, tengo que ser sincera conmigo misma y confesar que hay cosas con la entrevista en las que no estoy de acuerdo, o al menos no del todo. El titular de la entrevista es: "Hay que violar la intimidad de nuestros hijos" y, si te paras a leer la entrevista, efectivamente, es lo que pone. Yo no creo que sea un buen mensaje inicial, aunque entiendo que, dado el contexto de la entrevista (Juez que habla desde la perspectiva de los casos que ha visto, la mayoría durísimos), entiendo que hay que leer esta frase dentro de situaciones pseudo-extremas. Yo no creo que haya que violar la intimidad de nadie de inicio y por las buenas; tiendo a pensar que para llegar a eso hay que haber explorado otras vías, e, incluso, podría hasta auto-rebatirme esta frase. Tampoco creo que esto signifique que tengas que ponerte el disfraz de amigo de tu hijo y soltar el lastre de ser padre; de hecho, esto me constó algún conflicto familiar propio con mis padres cuando, siendo adolescente, les explicaba que yo no podría contarles todo lo que pasaba por mi mente precisamente por eso, porque eran mis padres. Pero es que tampoco les contaba todo a mis amigos; creo que prácticamente todos gestionábamos la información casi calcando el método de Google Plus y sus círculos: filtrando qué y a quién llegaba la info. Considero que este ejercicio de autofiltro me sirvió para tomar consciencia de la importancia de mi privacidad y también considero que el complicado ejercicio de trabajar la confianza evita problemas futuros (no sólo legales, claro). La confianza me la enseñaron como valor en mi casa, pero el trabajo para mantenerla es autónomo al principio (y sabemos lo complicado que es, en general, ser autónomo) y después es una tarea en equipo. Y esto no es un sistema a desarrollar en espiral: es en cascada, dado que no se puede ir hacia atrás y poner parches en diferido a las necesidades y problemas que van surgiendo (esto es un guiño a los técnicos). En definitiva: si hemos aprendido que los problemas no se arreglan a guantazos, podremos entender que tampoco se arreglan invadiendo fundo ajeno. Neguémonos a entrar de nuevo en la Selva, que a nadie le queda bien el taparrabos, con toda sinceridad. :-P 
privacidad, LOPD, GPS, espiar, ubicación


Y hasta aquí llega el post de hoy; espero que os haya gustado. ¡Hasta la próxima!


privacidad, LOPD, GPS, espiar, ubicación


lunes, 30 de noviembre de 2015

Entre búnkeres y armas inofensivas: Uniendo Berlín y Cybercamp.


Hola a tod@s.

Tras una semana de escapada por la increíble ciudad de Berlín, retomo el blog esta semana con la intención de hacerte reflexionar. Para ello, voy a mezclar en la entrada 2 cosas que, aunque son muy diferentes, tienen puntos en común (uno de ellos, mi gran disfrute personal en ambas experiencias): mi viaje a Berlín y las ponencias a las que pude acudir Cybercamp 2015 (el viaje no me permitó acudir a todas las que me hubiera gustado). ;-(

Voy a empezar con el viaje a Berlín. Quiero contarte algunas cosas interesantes de una de las visitas que hice. Dado que ya conocíamos la ciudad, quisimos hacer algo un poco especial y nos apuntamos a una excursión que mostraba los búnkeres de Berlín. Si tienes la oportunidad de ir, te lo recomiendo encarecidamente; te dejo aquí la web por si quieres echarle un vistazo. Te voy a contar algunas cosas interesantes de la visita (procuraré no destriparla por si alguien tras esto se anima a realizarla; además, no pude hacer fotos porque no está permitido, cosa más que comprensible y que te explicarán si te animas a hacer la visita) que me servirán para enlazar después con las ponencias que disfruté como una enana en el CyberCamp. Allá voy:

Lo primero que quiero decirte es que no me imaginaba que algún día pudiera visitar un búnker y conocer cómo estaba planeado. Meterse bajo tierra impresiona y más imaginando que ese lugar tan lúgubre y oscuro pudo haber sido el hogar de algunas personas que lucharían por salvar su vida ante una hipotética guerra entre las potencias que dominaban el mundo no hace tanto: la URSS y USA. Prácticamente tenían pensado todo: en la visita puedes ver una sala de camastros tipo hostel para dormir y una pequeña cocina. para unas 2500 personas. Sí: he dicho "pequeña cocina". Obviamente, la idea era dar cobijo a esta gente bajo una dinámica clara: turnos para todo. Turnos para cocinar, turnos para dormir, turnos para ir al baño.. Ponte en la situación: tienes una guerra encima de la cabeza y estás refugiado bajo tierra con lo necesario, probablemente con mucha gente a la que no conoces (ya que los búnkeres se abrirían y tendrías unos escasos segundos para tomar la decisión de entrar o no; no había plazas para todos los habitantes) y tienes que obedecer unas reglas que limitan tu libertad para poder sobrevivir sobre las mínimas condiciones que necesita un ser humano: Comida, sueño y necesidades básicas. Por lo que nos contó el guía, los turnos para hacer todo eso dependerían del color del chándal que te tocara al entrar (la idea era que al entrar te deshicieras de tu ropa, te ducharas y vistieras del color que te tocara). Ojo: 2500 personas en total, 1250 con chándal rojo y 1250 con chándal amarillo. La dinámica sería la que te contaba: turnos para todo. Párate a pensarlo, métete en la situación: tu vida en el búnker transcurriría haciendo cola para cubrir tus necesidades vitales, lo cual evitaría que te plantearas un futuro más lejano que el que tienes delante. Es decir: pasas a ser un ser humano que vive el presente porque el futuro no sabe si va a llegar a verlo (te recuerdo que estamos bajo una guerra). Es como si te transformaras en un ratoncito dando vueltas en la ruedita que te ha puesto tu amo.

Hámster, Enjaulado, Mascota, Roedor 

Otra de las cosas curiosas que nos contaron en la visita es que todo estaba pensado y repensado para evitar autoagresiones y agresiones a otros (te recuerdo que estás en una situación límite en la que estás luchando por sobrevivir ante una guerra; es como un Gran Hermano a la desesperada). Me explico: en el baño que nos mostró el guía, la ducha era de cortinilla y la cuerda de la ducha era muy corta para evitar ahorcamientos. Igualmente, el espejo no era de cristal, era como una especie de plancha de metal para evitar la tentación de usar el cristal para otros fines. Claro, como bien nos dijo el guía, la mayor imaginación que tiene el ser humano es la que usa para crear armas: casi cualquier cosa puede ser utilizada como un arma. Un tenedor, una cuerda de una cortina,una sábana.. ¿A que se te ocurren métodos de hacer daño usando estas cosas tan inofensivas?

Pistola, Revólver, Arma, Peligro


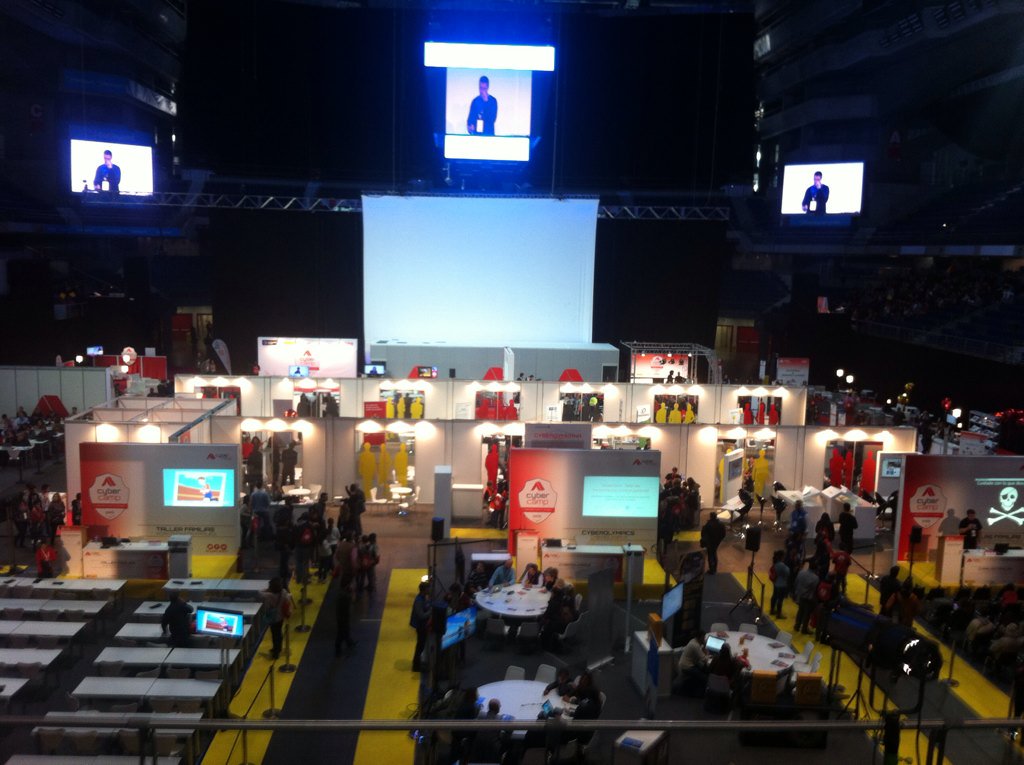
Ahora salgamos de Berlín y vamos al CyberCamp..

Enlace permanente de imagen incrustada 

Urko Fernández (síguele en twitter aquí) dio una ponencia excepcional sobre Privacidad y RRSS en la que nos contaba cómo Facebook, Google y demás son las compañías que más dinero ganan en Internet sin que vendan nada. Piénsalo: usas Facebook, usas Twitter y usas Google sin pagar nada: ¿Dónde está el negocio? Efectivamente, el negocio eres tú. Tú y tus datos personales..y las empresas que pagan a dichas entidades para hacer una publicidad mucho más efectiva gracias a que conocen tus intereses y gustos (porque le has dado a Me gusta en la foto del nuevo Smartphone de turno, por ejemplo). Reconócelo: tus búsquedas, tus RT, tus Me Gusta.. dan mucha más información que la que te gustaría dar, o quizás no lo hayas pensado. Tal y como nos contó Urko, el sistema es tan sencillo que con un simple clic compartes muchos datos sobre tu vida o sobre la vida de los demás (un Me gusta en una foto de un amigo puede ser la puerta de entrada a que un tercero pueda consultar el perfil de nuestro amigo y obtener información sobre él); subir una foto a las RRSS es mucho más sencillo que sacar punta a un lapicero. Y esa es la trampa. Me compro unas nuevas zapatillas y las subo a las RRSS. Me voy una noche de farra jurídica y subo algunas fotos buscando "reconocimiento social". No pienso en que pierdo el control de esas fotos y que quizás a mi posible futuro empleador no le hagan mucha gracia. Vives el presente subiendo fotos sin pensar en las consecuencias futuras. ¿Te suena esto que acabo de poner? Vivimos el presente sin pensar en el futuro, en las consecuencias de lo que hacemos a día de hoy. No estás en una situación extrema pero tu pensamiento no es tan diferente del que tendrías viviendo en un búnker. ¿Te das cuenta?

Fue un auténtico placer acudir a la charla y ver el trabajazo que realiza Urko con Pantallas Amigas. Nos mostró algunas animaciones que han creado y son realmente útiles e interesantes.

La otra ponencia a la que tuve el gustazo de asistir con mi gran amigo @elcurrantesocial . 
La ponencia la impartió Maria Angustias Salmerón Ruiz, (aquí su twitter) una TIC- pediatra que nos dio el punto de vista médico del mal uso de las RRSS y de Internet, especialmente en lo referido al acoso y al Ciberacoso. En ella nos contó su experiencia como pediatra: cómo se dio cuenta de que algunos dolores o malestares de los menores que trataba tenían un origen diferente derivado del mal uso de las NNTT. Trastornos de sueño, ansiedades, depresiones de menores que en algunos casos tienen relación con episodios de ciberbullying, grooming o de acostarse demasiado tarde por estar con los dispositivos conectados. El mal uso de una cosa tan inofensiva como Internet puede ser realmente hiriente, nos inventamos modos de hacer daño con las cosas más banales. ¿A que esto también te suena? ;-)

Tanto El Currante como yo tuvimos el placer de charlar un ratillo con ella tras su ponencia y os puedo decir que es encantadora. Nos dio mucha info útil sobre algo que tenemos entre manos ;-)
En definitiva: Internet y las RRSS no son un búker pero nos comportamos a veces como si lo fuera, pudiendo utilizar las cosas más inofensivas como armas que pueden herir o hacer daño a personas. Ayer mi twitt-colegui  @unedianosincausa (a quien también recomiendo seguir, aunque sólo si sois valientes :-P) me pegaba una noticia en mi TL  que muestra perfectamente el daño que podemos hacer haciendo el peor uso de Internet. Aquí te dejo la noticia, te invito a leerla y continuar con la reflexión que te pedía al principio: http://www.elconfidencial.com/alma-corazon-vida/2015-11-29/kafka-siglo-xxi-terrible-historia-strater-desvela-epoca-amenaza_1107795/ 

Y ahora que has llegado hasta aquí, te pido una última cosa: Se acercan las Navidades y estarás pensando en qué regalar a tu peque o a tu sobri. Tras leer este post, no quiero que pienses que regalarle un dispositivo es lo peor que puedes hacer, lo que te pido es que pienses en cómo hacerlo, si finalmente te decides. Tu papel no debe quedarse en regalarle el chismecito; debes acompañarle y enseñarle cómo usarlo bien. De tí depende que lo utilice como un arma y pueda lastimarse o ser lastimado o que convierta el dispositivo en su propio búnker.

Túnel, Edificio, Arquitectura, Búnker
¿Utilizas Internet como si fuera un búnker?


Y hasta aquí llega el post de hoy; espero que te haya gustado y que te deje un poco rayado. No es aposta, es que a veces me sale el lado darkside. ;-) Te dejo una preciosa foto de Berlín para compensar.. XDDD

Enlace permanente de imagen incrustada

Hasta la próxima.

viernes, 7 de agosto de 2015

Resolución Friki-Curiosa de la AEPD: Tarjetas Contactless.


Hola de nuevo!

Esta entrada se merece su entrada triunfal y a hombros en la sección de "Resoluciones Curiosas de la AEPD". Alguna vez he comentado que la web de la AEPD es imprescindible para cualquier profesional que se dedique a esto de la protección de datos; a mí personalmente muchas resoluciones (siento decir que muchas de ellas sancionadoras), me han orientado a la hora de afrontar determinadas situaciones cuyo encuadre a efectos de la LOPD puede presentar dificultades. De vez en cuando procuro entrar a consultar alguna resolución o informe para estar un poco actualizada y aprender.

Pues bien, en uno de esos ratos de consulta, me he encontrado con una resolución que me parece digna de comentar aunque sea un poco por encima (ya sabéis que este blog no pretende ser un referente técnico). Son 40 hojas de resolución en las que casi cada página te deja flipando con todo lo que la AEPD hace para estudiar el caso y la entidad sancionada intenta evadir la multa y explicar su "modus operandi". La resolución es esta. Voy a intentar resumirla para explicar un poco de qué va y por qué me parece una resolución de lo más friki!

1) ¿De qué va la resolución? ¿Cómo surge?
 El caso es el siguiente: El denunciante acude a la AEPD porque considera que los datos que contiene su tarjeta "contactless" pueden ser accedidos fácilmente y a distancia (Si no sabes que es una tarjeta de este tipo, pincha aquí; enlazo con la web de la OCU para que la explicación no se te haga tediosa). Este misterioso denunciante aporta una captura de pantalla de una posible demostración del acceso a determinados datos del titular de la tarjeta y un documento llamado “Consulta relativa a la posible responsabilidad legal en el uso de chips RFID en tarjetas de pago bancarias”. Ya en este punto, la denuncia es muy curiosa, ¿no creeis?

Dinero, Tarjeta, Negocio


2) ¿Qué hace la AEPD?
Ponerse "manos a la obra": Solicita a la entidad bancaria en cuestión que expida una tarjeta de este tipo a nombre de un usuario ficticio y que realice los procedimientos que haría con un cliente normal (alta en su base de datos, asignación de crédito...). La verdad es que recibir una llamada de la AEPD pidiéndote algo así ya es para temblar cuanto menos. 
La AEPD empieza a hacer sus pruebitas para ver cómo funciona la tarjeta, y solicita a la entidad más información. En uno de estos documentos aportados la propia entidad reconoce que en un informe del año 2012 se contemplaba la “posibilidad de lectura en claro de los datos del Nombre del Titular de la tarjeta” (vaya, parece que nuestro misterioso denunciante no iba muy desencaminado). Debido a esto, se hicieron algunos cambios a partir de 2014 con el fin de que se evitara este problema. 
Tras todo este proceso, la AEPD inicia procedimiento sancionador basado en el art.9 de la LOPD).

Sherlock Holmes, Detective, Lupa


3) ¿Qué alega la entidad sancionada? 
Son varias cosas las que presenta como alegaciones: desde que las pruebas practicadas por la AEPD no son exactas ya que no se han usado los protocolos y aplicaciones que se usan normalmente para la expedición y gestión de las tarjetas hasta indicar que la entidad sancionada no es responsable de la seguridad de la tarjeta (estableciendo, textualmente que "El titular del instrumento es convenientemente advertido, en el contrato que suscribe, que adquiere la condición de responsable de la conservación y uso correcto de a tarjeta, por lo que debe ser el titular del instrumento el responsable de adoptar aquellas medidas adecuadas para evitar alteración, pérdida, tratamiento o acceso no autorizado").
 Defensas, Cp, Policía, Reactividad
Y finalmente..
La AEPD sanciona a la entidad con 80.000 euros y se basa, entre otras cosas, en que "(...) la infracción se produce por una falta de medidas de seguridad,y no por un fallo puntual de las que hubiesen adoptado".


Final, Guy, Tira De Cine, Película

 Y hasta aquí el post de hoy; espero que estéis pasando un gran verano y que os haya parecido interesante.

Hasta la próxima!  

sábado, 15 de marzo de 2014

¿Cómo usan los menores las TIC´s? ¿Qué percepción tienen de la privacidad?Un pequeño análisis del estudio publicado el 28 de enero de 2014 por la Agencia Vasca de Protección de Datos.

Hola a tod@s!

Mi post de hoy va a ser un poco diferente, ya os aviso. Navegando por la red de redes, me he encontrado con un informe publicado por la Agencia Vasca de Protección de Datos en enero de este año y me ha parecido suuuper interesante! El informe incluye las conclusiones de un trabajo de investigación realizado entre alumnos de entre 6º de primaria y 1º de ESO , asociaciones de madres y padres de alumnos y educadores sobre el uso de las TIC´s y la percepción de la privacidad, y podéis consultarlo aquí (es un poco largo pero la lectura es muy amena, creedme). En este post voy a comentar algunos aspectos que refleja el estudio sobre los hábitos con las TIC´s de los alumnos, dejando un poco aparte a padres y profesores; y el motivo es muy simple: este blog habla sobre LOPD y privacidad y ver cómo se inician los futuros adultos en las TIC´s me parece que es la piedra angular de cómo estamos haciendo las cosas para que la gente sea consciente de la importancia de la privacidad y el uso responsable de datos personales e informaciones privadas. Vamos a ello!

Empieza el informe dejando claro que el móvil es el rey de la jungla entre los “pequeños”; en la franja de edad de 11 a 13 años es la herramienta básica de conexión/juego. Curioso también es que los primeros contactos con las TIC´s sean mediante tablets en niños de preescolar, les encanta! Así, la secuencia sería:
Tablet ► Móvil (los nenes de quinto se focalizan en Tuenti y Whats App, los de 1º y 2º de ESO añaden además Twitter y ya a partir de tercero, usan todo tipo de RRSS). En esto mi sobri de 4 años debe ser la excepción, ya que es mucho más ágil con el móvil que con la tablet, creedme. Me llama la atención también que conozcan y usen Twitter antes que Facebook; en mi caso, yo empecé por Tuenti, después pasé a Facebook, luego ya me familiaricé con Whats App y, por último, caí en las redes de Twitter. Parece ser que el uso básico del móvil también lo han olvidado, ya que apenas llaman; se comunican básicamente por RRSS (lo que mi madre hubiera agradecido esto cuando hace algunos añitos me pasaba horas y horas al fijo con mis amigas).

Respecto al uso que hacen, el “number one” de la utilidad lo tiene la comunicación con amigos y familia , el segundo puesto lo tiene el ocio (música, vídeos) y, el tercer, buscar información, pero parece ser que no son capaces de distinguir las fuentes fiables (y en esto creo que apenas se diferencian de los mayores, con toda sinceridad). En mi caso personal, la llegada de internet a casa fue con la excusa de tener acceso a más información para hacer los trabajos del instituto que la que recogía el Larousse; lo de la comunicación surgió a posteriori (con el desaparecido Messenger). Además, parece ser que se manejan que da gusto con las aplicaciones, pero cae el uso del entorno ofimático (al contrario de lo que nos pasó a las generaciones “veteranas”, a las que nuestros padres insistían con el aprendizaje de mecanografía y con que supiéramos todos los secretos del tratamiento de textos en word).

En relación al control del uso que hacen por parte de los padres parece ser que es minoritario, y que en este hecho influyen factores de desconocimiento de herramientas para ello y la dificultad de vigilar los dispositivos (el uso del pc de sobremesa era más sencillo de controlar).

Y el plato fuerte: ¿qué consciencia tienen sobre la privacidad? Pues claramente: apenas ninguna. El informe recoge que eso de la privacidad, la intimidad y la protección de datos les suena a chino, ya que lo que mola es enseñarlo todo y dejar las puertas abiertas de par en par (a la Señora Bernarda Alba de Lorca le daría un chungo si viviera en esta época, ¿no creéis?). ¿Y por qué piensan así? Básicamente por los modelos sociales que siguen: ven a sus ídolos enseñando al mundo prácticamente lo que hacen cada minuto y parece ser que lo perciben como el camino al éxito, y, más cercanamente, ven casi lo mismo en sus propios padres.. ¿cómo no van a percibirlo como algo bueno y correcto? Si algunos ven que hay fotos suyas en el vientre de su madre colgadas en las RRSS!

Tampoco son muy conscientes de la repercusión de lo que comparten en RRSS; el informe recoge el testimonio de cómo un alumno manifestó claramente su orientación sexual en una red social pero no quería que su madre se enterara de ello o el ejemplo de una chica que compartió una foto íntima en otra RRSS pero ni loca se le hubiera ocurrido colgar la misma foto en el tablón de clase. La conclusión de esto es clara: ven las RRSS como un juego, algo poco serio, frente a la percepción de seriedad que tienen de las redes sociales “in person”; como si creyeran que la vida digital es como un pseudomundo sin consecuencias. No me sorprende este resultado ya que en no pocas ocasiones (afortunadamente cada vez menos), oigo a adultos dispensar determinadas conductas y actuaciones en internet que minutos después censuran en caso de producirse en las relaciones “en cuerpo presente”.
Y, por último.. no tienen un mínimo cuidado con sus contraseñas ni con el uso de pc´s compartidos, ya que parece ser que no se preocupan por cerrar sus sesiones cuando los usan (a mí ya se me han puesto los pelos de punta pensando en el Reglamento de la LOPD).

Mi conclusión sobre el estudio es clara: necesitamos acercar usos responsables a peques y mayores y tenemos el deber moral de hacerlo. Es verdad que luchamos contra la Sociedad de la ventana indiscreta, pero con una diferencia: antes el que miraba lo hacía a escondidas, sin que el espiado supiera que había alguien mirándole, y ahora es el espiado el que abre la ventana de par en par para ser observado. En mi humilde opinión, es evidente que no podemos ponerle puertas al campo, pero tampoco debemos cerrar los ojos ante estas exposiciones excesivas a la vida privada de los nenes. Si cultivamos unas buenas semillas de conciencia, en el futuro recogeremos buenos frutos, pudiendo llegar a la situación de que no hicieran falta ni normas ni reglamentos sobre privacidad porque ya tendríamos una sociedad comprometida con las buenas prácticas tanto con su propia intimidad como con la de terceros.


Y aquí termina este post algo distinto. Espero que os haya gustado, que os animéis a leer el informe y ya si me comentáis por twitter lo que pensáis sobre él, me haríais very happy!

Un saludo a todos, y que paséis buena semana (y cuidado con las alergias que este año la primavera parece que llega fuerte!).


Si me quieres conocer un poco más, puedes seguirme en Twitter: https://twitter.com/SMor84

viernes, 28 de febrero de 2014

Desmontando mitos: los datos bancarios no son datos de nivel alto (ni medio) para la LOPD.

Hola a todos!
En el post que escribí la semana pasada aludía al sentido común como base de toda normativa, haciendo especial hincapié en la LOPD. Esta semana que estoy un poco rebelde, he decidido dar una vuelta de tuerca a aquello que dije y desmontar un mito que me encuentro muy asentado tanto en mis contactos profesionales como en mi vida personal, y no es otro que la consideración de los datos bancarios como datos de nivel altísimo. Me ha pasado varias veces que, al hablar con gente de mi entorno sobre el trabajo que hago, al hacer mención a los datos del banco, me hacen ver que son datos especialmente importantes, incluso más que la ideología o la orientación sexual. Voy a poner un ejemplo claro para ponernos en situación:
Hace unos días, visitando a un amigo en el trabajo (un trabajo desempeñado de cara al público), vi que tenía un montón de fichas de clientes encima de una estantería bastante a la vista de la gente que pasaba por su mesa. Las fichas contenían datos de las personas a las que tenía que cobrar por un servicio prestado: nombre, apellidos, dirección y DNI. Claro, al ver el montoncito (ordenado alfabéticamente, para los más puristas), no pude evitar decirle que tener eso ahí no estaba bien –deformación profesional- y la respuesta de mi amigo, que creo que no se tomó muy bien mi apreciación, fue que no pasaba nada ya que en las fichas no figuraba ningún dato bancario. En otras circunstancias me habría sorprendido, pero es que no es la primera vez (ni la última, creo yo), que recibiré esa respuesta. Intenté explicarle (a grosso modo), que el hecho de que hubiera o no datos bancarios en las fichas no implicaba tener que tomar especiales precauciones en la custodia de la documentación, pero cuando terminé mi visita me fui pensando que mi comentario inocente había caído en saco roto y que probablemente mi amigo me bloquearía en wassap por meterme en su trabajo y por friki.
Voy a intentar explicar por qué los datos bancarios no son datos que haya que proteger con la vida, como casi hacía Gollum con el anillo todopoderoso (ya sabéis, aquello de “Mi tesoooroooo”). Tomando el Reglamento de la LOPD, concretamente el artículo 81, nos encontramos con esto:
“1. Todos los ficheros o tratamientos de datos de carácter personal deberán adoptar las medidas de seguridad calificadas de nivel básico. 2. Deberán implantarse, además de las medidas de seguridad de nivel básico, las medidas de nivel medio, en los siguientes ficheros o tratamientos de datos de carácter personal: a) Los relativos a la comisión de infracciones administrativas o penales. b) Aquellos cuyo funcionamiento se rija por el artículo 29 de la Ley Orgánica 15/1999, de 13 de diciembre. c) Aquellos de los que sean responsables Administraciones tributarias y se relacionen con el ejercicio de sus potestades tributarias. d) Aquéllos de los que sean responsables las entidades financieras para finalidades relacionadas con la prestación de servicios financieros. e) Aquéllos de los que sean responsables las Entidades Gestoras y Servicios Comunes de la Seguridad Social y se relacionen con el ejercicio de sus competencias. De igual modo, aquellos de los que sean responsables las mutuas de accidentes de trabajo y enfermedades profesionales de la Seguridad Social. f) Aquéllos que contengan un conjunto de datos de carácter personal que ofrezcan una definición de las características o de la personalidad de los ciudadanos y que permitan evaluar determinados aspectos de la personalidad o del comportamiento de los mismos. 3. Además de las medidas de nivel básico y medio, las medidas de nivel alto se aplicarán en los siguientes ficheros o tratamientos de datos de carácter personal: a) Los que se refieran a datos de ideología, afiliación sindical, religión, creencias, origen racial, salud o vida sexual. b) Los que contengan o se refieran a datos recabados para fines policiales sin consentimiento de las personas afectadas. c) Aquéllos que contengan datos derivados de actos de violencia de género”.

Simplemente por descarte, de inmediato podemos ver que los datos bancarios no son datos de nivel alto (ni aluden a ideología ni son datos raciales ni de salud, ni tampoco están relacionados con la vida sexual de nadie y ni mucho menos son datos derivados de violencia de género) y ni siquiera podrían calificarse como datos de nivel medio. Entonces..¿por qué ese empeño en considerarlos datos casi sagrados? La respuesta es bastante obvia y sencilla: nuestra cuenta del banco, nuestras tarjetas, son bienes importantísimos para nosotros simplemente por el hecho de que tenemos un pavor totalmente justificado a que alguien se apodere de ellos y nos pueda dejar la cuenta más limpia que una patena. Claro que, para que esto ocurra, el “limpiador de cuentas” debería saber algo más que el número de la propia cuenta o tarjeta, como por ejemplo el CVV que muchos soltamos a la mínima al comprar cualquier producto en páginas webs. Por ello, me parece de lo más curioso que seamos cuidadosos con la visión por terceros de los datos bancarios y nos olvidemos un poco de las precauciones al comprar por internet o cuando al pagar en un restaurante, el camarero se lleva nuestra tarjeta para hacernos el cargo (lo he visto en no pocas veces).

Pues hasta aquí llega mi post de hoy, espero que os haya gustado y que nos ayude a todos a reflexionar sobre las precauciones que tomamos con nuestros datos y los de los demás.


Un saludo y hasta la próxima!


Pdt: acabo de recibir un wassap de mi amigo para invitarme a su cumple, que es la semana que viene, así que creo que ha perdonado mi intromisión..XDDDDDDD


Si me quieres conocer un poco más, puedes seguirme en Twitter: https://twitter.com/SMor84